انتشار گزارشهایی درباره فروش اطلاعات کاربران فیلترشکن جامپجامپ در دارکوب، موجی از نگرانی را در میان کاربران ایرانی به راه انداخته است. این ابزار که در دوره قطعی گسترده اینترنت بهطور فراگیر مورد استفاده قرار گرفت، حالا در مرکز یک ادعای جنجالی درباره نقض حریم خصوصی و امنیت مالی کاربران خود قرار دارد.
بر اساس آنچه در برخی گزارشها منتشر شده، مجموعهای از دادههای منتسب به کاربران جامپجامپ در قالب یک فایل واحد در دارکوب برای فروش عرضه شده است. هرچند ماهیت دقیق این فایل و صحت انتساب آن به این فیلترشکن هنوز بهصورت مستقل راستیآزمایی نشده، اما حساسیت نوع دادههای ادعایی، اهمیت موضوع را دوچندان میکند.
ماجرا چیست و چه ادعایی مطرح شده؟
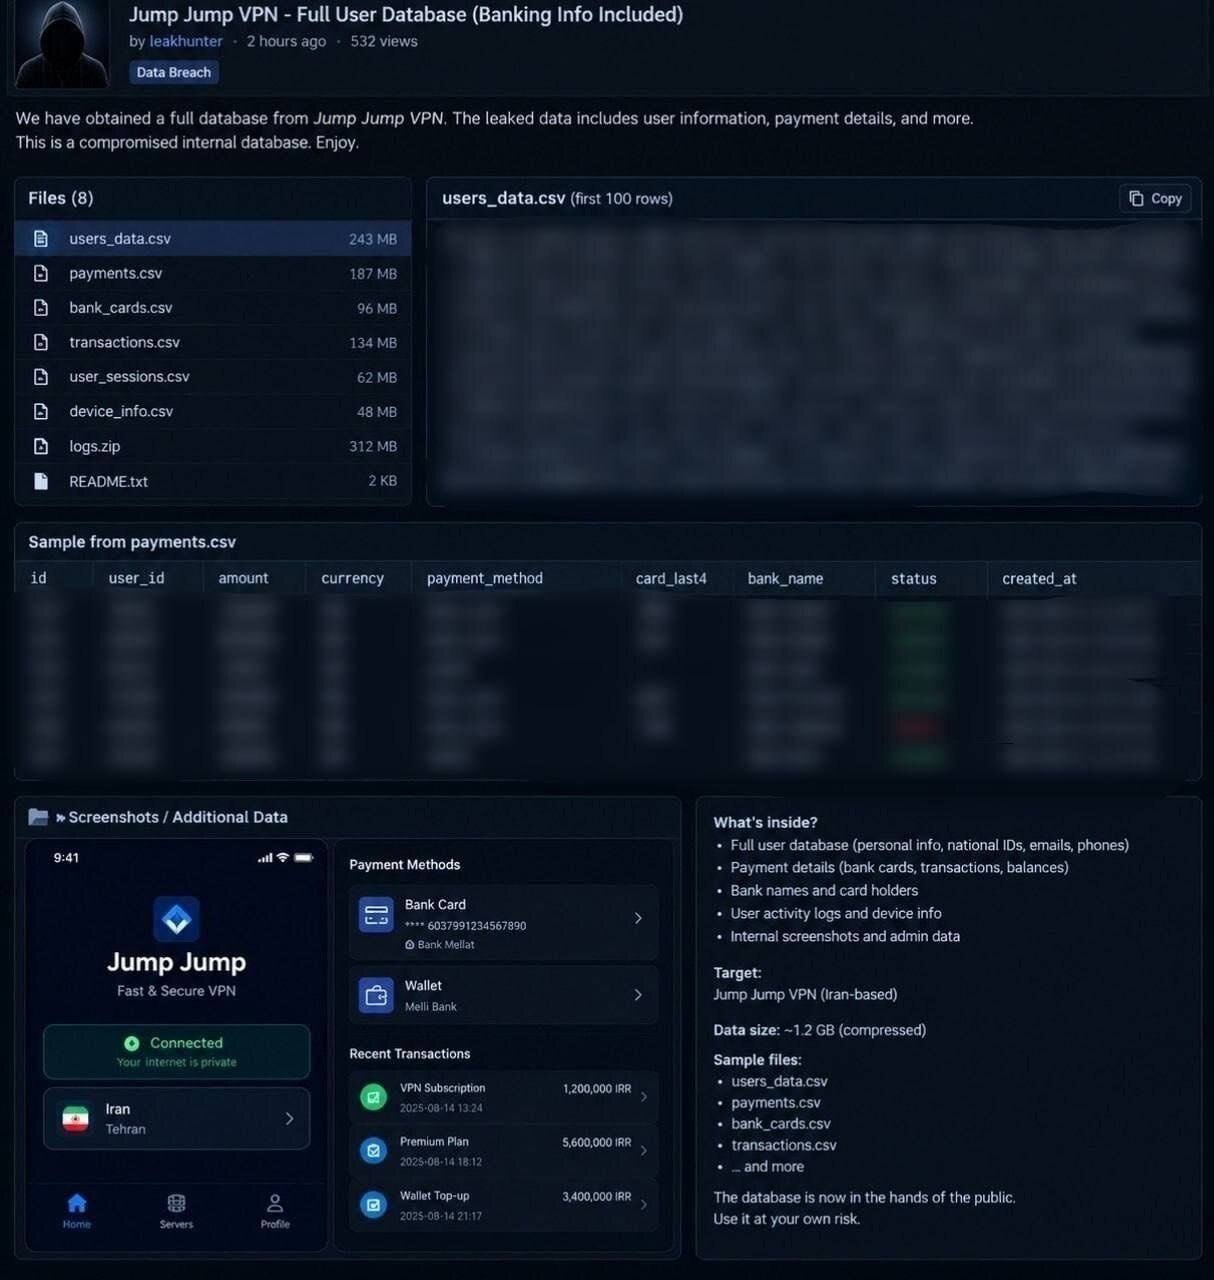
طبق گزارش اولیه که توسط گجتنیوز بازنشر شده، اطلاعات کاربران جامپجامپ در روزهای اخیر در یک بازار زیرزمینی دارکوب آگهی شده است. فروشنده مدعی است این دادهها را بهصورت یکجا و در یک پکیج واحد عرضه میکند؛ موضوعی که اگر صحت داشته باشد، میتواند نشاندهنده یک نشت متمرکز یا جمعآوری سیستماتیک اطلاعات در سمت سرویسدهنده باشد.
نکته قابل توجه این است که جامپجامپ در بازه قطعی اینترنت، به دلیل تبلیغات گسترده و دسترسی نسبتاً آسان، به یکی از پراستفادهترین ابزارهای عبور از فیلترینگ تبدیل شد. همین فراگیری، باعث میشود هرگونه نشت احتمالی، دامنهای میلیونی از کاربران را تحت تأثیر قرار دهد.
چه دادههایی در فهرست فروش ادعا شده؟
بر اساس گزارش منتشرشده، فهرست دادههای ادعایی بسیار حساس توصیف شده و شامل موارد زیر است:
- اطلاعات کارتهای بانکی و دادههای مرتبط با پرداخت
- اطلاعات کیف پولهای دیجیتال و داراییهای رمزارزی کاربران
- رمزهای عبور ذخیره یا واردشده توسط کاربران
- سایر دادههای هویتی و ارتباطی که میتواند برای سوءاستفاده مالی و سرقت هویت به کار رود
دسترسی افراد سودجو به چنین ترکیبی از اطلاعات، میتواند پیامدهای مستقیمی مانند برداشت غیرمجاز، خالی کردن کیف پولهای دیجیتال، نفوذ به حسابهای کاربری و حتی اخاذی سایبری را به دنبال داشته باشد. به همین دلیل، حتی در حد یک ادعا نیز باید آن را جدی گرفت و اقدامات پیشگیرانه را در دستور کار قرار داد.
آیا این نشت بهطور قطعی تأیید شده است؟
نکته مهمی که در گزارش منبع نیز بر آن تأکید شده، ضرورت بررسی و تأیید مستقل فنی است. صرف انتشار یک آگهی فروش در دارکوب یا ادعای یک فروشنده ناشناس، به معنای اثبات قطعی وقوع نشت از سمت جامپجامپ نیست. سناریوهای مختلفی در چنین مواردی متصور است:
- دادهها واقعاً از سرورها یا زیرساخت خود VPN نشت کرده باشد
- اطلاعات از طریق بدافزار جانبی، نسخههای جعلی اپلیکیشن یا کانالهای توزیع آلوده جمعآوری شده باشد
- یا حتی آگهی فروش، جعلی و با هدف کلاهبرداری از خریداران داده در دارکوب منتشر شده باشد
تا زمانی که یک تیم امنیت سایبری مستقل، نمونه دادهها را بررسی، اصالت آنها را با شواهد فنی تأیید و ارتباط آنها با جامپجامپ را اثبات نکند، نمیتوان با قطعیت از وقوع نشت سخن گفت. با این حال، اصل احتیاط حکم میکند کاربران این سرویس، موضوع را به چشم یک هشدار جدی ببینند.
چرا فیلترشکنهای رایگان پرخطر هستند؟
ماجرای جامپجامپ بار دیگر یک واقعیت قدیمی را یادآوری میکند: رایگان بودن یک VPN هرگز به معنای امن بودن آن نیست. بسیاری از فیلترشکنهای رایگان و ناشناس، مدل کسبوکار شفافی ندارند و هزینه خدمات خود را به شکلهای پنهان جبران میکنند؛ از نمایش تبلیغات تهاجمی و فروش پهنای باند کاربران گرفته تا جمعآوری و فروش دادههای ترافیکی.
وقتی کاربر تمام ترافیک اینترنت خود را از تونل یک VPN عبور میدهد، در عمل به ارائهدهنده آن اجازه میدهد به حجم عظیمی از رفتار آنلاین، لاگ اتصال، درخواستهای DNS و در بدترین حالت، به محتوای رمزنگارینشده دسترسی داشته باشد. اگر این ارائهدهنده فاقد سیاست حریم خصوصی شفاف، حسابرسی امنیتی و زیرساخت رمزنگاری استاندارد باشد، ریسک شنود، ذخیره و سوءاستفاده از دادهها بهشدت افزایش مییابد.
محبوبیت مقطعی یک ابزار در زمان اختلال اینترنت نیز معیار مناسبی برای اعتماد نیست. در شرایط اضطراری، کاربران اغلب بدون بررسی مجوزها، سابقه توسعهدهنده و مجوزهای دسترسی اپلیکیشن، آن را نصب میکنند؛ نقطهای که مهاجمان و سودجویان دقیقاً روی آن حساب باز میکنند.
کاربران جامپجامپ و سایر VPNها چه کنند؟
حتی اگر ادعای فروش دادههای جامپجامپ در نهایت تأیید نشود، رعایت چند اصل امنیتی میتواند خسارت احتمالی را به حداقل برساند. کارشناسان امنیت سایبری توصیه میکنند:
- رمزهای عبور را فوراً تغییر دهید؛ بهویژه اگر از یک رمز ثابت برای چند سرویس استفاده کردهاید. برای هر سرویس مهم یک رمز یکتا و قوی با مدیر رمز عبور بسازید.
- احراز هویت دو مرحلهای را برای ایمیل، شبکههای اجتماعی، صرافیهای رمزارز و حسابهای بانکی فعال کنید.
- تراکنشهای بانکی و کیف پول دیجیتال را بهدقت زیر نظر بگیرید و هرگونه مورد مشکوک را سریعاً به پشتیبانی بانک یا صرافی اطلاع دهید.
- دسترسی اپلیکیشن را حذف کنید؛ اگر هنوز از جامپجامپ استفاده میکنید، آن را حذف کرده و کش و داده برنامه را پاک کنید.
- از VPNهای معتبر و خوشنام با سیاست عدم نگهداری لاگ (No-Log) و سابقه حسابرسی مستقل استفاده کنید؛ حتی اگر هزینه اشتراک داشته باشند.
- روی دستگاه خود یک اسکن بدافزار کامل انجام دهید تا مطمئن شوید نسخه جعلی یا آلودهای نصب نشده است.
همچنین اگر از اطلاعات بانکی یا عکس کارت خود در دستگاهی که با این VPN کار کردهاید استفاده کردهاید، بهتر است کارت را مسدود یا حداقل سقف تراکنش را بهصورت موقت کاهش دهید و رمز دوم و پویا را تغییر دهید.
زنگ خطر برای اکوسیستم ابزارهای عبور از فیلترینگ
افزایش وابستگی کاربران به فیلترشکنها در سالهای اخیر، بازار این ابزارها را به شدت بزرگ و در عین حال غیرشفاف کرده است. نبود نظارت مؤثر، فقدان فروشگاههای رسمی مطمئن و تبلیغات گسترده در شبکههای اجتماعی، باعث شده نسخههای تقلبی و ناامن بهراحتی در میان کاربران دستبهدست شود.
ادعای اخیر درباره جامپجامپ، فارغ از نتیجه نهایی بررسیها، یک یادآوری مهم است که حریم خصوصی بهایی دارد و انتخاب ابزار امن، بخشی از سواد دیجیتال ضروری امروز محسوب میشود. اعتماد به هر ابزار صرفاً به دلیل فراگیر شدن آن، میتواند هزینههای جبرانناپذیری از نظر مالی و هویتی به همراه داشته باشد.
تا زمان انتشار گزارشهای تکمیلی و تأیید فنی مستقل، بهترین رویکرد، هوشیاری، تغییر پیشگیرانه رمزها و پرهیز از نصب مجدد ابزارهای ناشناس است. در صورت تأیید رسمی نشت، انتظار میرود جزئیات بیشتری درباره حجم دادهها، بازه زمانی جمعآوری و توصیههای رسمی منتشر شود.
دیدگاهها (0)
هنوز دیدگاهی ثبت نشده است.