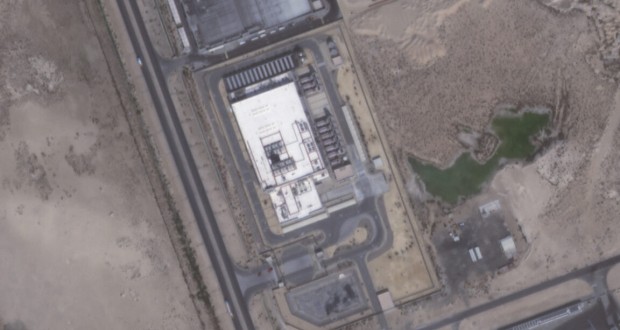
آمازون بهطور رسمی تأیید کرد که حملات پهپادی به زیرساختهای ابری این شرکت در خاورمیانه، به از دست رفتن دائمی بخشی از دادههای مشتریان انجامیده است. این رویداد که از سوی غول خدمات ابری جهان یعنی آمازون وبسرویسز (AWS) اطلاعرسانی شده، یکی از جدیترین نمونههای آسیبپذیری زیرساختهای حیاتی دیجیتال در سالهای اخیر به شمار میرود.
بر اساس اعلام AWS، حملات به دیتاسنترهای این شرکت در دو کشور بحرین و امارات متحده عربی صورت گرفته و پیامد آن، نابودی غیرقابل بازگشت دادهها در برخی مناطق دسترسی (Availability Zones) بوده است؛ مناطقی که اساس طراحی آنها بر افزونگی و مقاومت در برابر اختلال استوار است.
ابعاد تخریب؛ از امارات تا بحرین
بهروزرسانی رسمی آمازون که در ۱۵ سپتامبر منتشر شده، جزئیات دقیقتری از میزان خسارت ارائه میدهد. در امارات، دادههای ذخیرهشده در منطقه دسترسی mec1-az2 بهطور کامل از بین رفته و قابل بازیابی نیست. این به معنای پاک شدن دائمی اطلاعات مشتریانی است که منابع خود را تنها در همین منطقه متمرکز کرده بودند.
اما وضعیت در بحرین بهمراتب وخیمتر گزارش شده است. AWS اعلام کرده هر سه منطقه دسترسی در کشور بحرین دچار آسیب گسترده شدهاند و دسترسی به دادهها در آنها به هیچ عنوان قابل بازیابی نیست. این سطح از تخریب، به گفته شرکت، از آستانه طراحیشده برای تابآوری و تحمل خطای سرویسهای ابری نیز عبور کرده است.
چنین اتفاقی در صنعت رایانش ابری بسیار نادر است. معمولاً معماری چندمنطقهای و پشتیبانگیریهای توزیعشده تضمین میکند که حتی با از کار افتادن یک دیتاسنتر، دادهها از نسخههای دیگر قابل بازیابی باشند. تأکید آمازون بر «نابودی دائمی و غیرقابل بازگشت» نشان میدهد که حمله بهصورت فیزیکی و همزمان، زیرساختهای اصلی ذخیرهسازی را هدف قرار داده است.
زمانبندی حملات و تأیید ماهوارهای
بر اساس گزارش منتشرشده، رشته حملات از اول مارس آغاز شده و در ادامه با دو موج دیگر در اول آوریل و ۲۴ ژوئیه ادامه یافته است. حمله ماه ژوئیه به دیتاسنتر بحرین با استفاده از موشک انجام شده و تصاویر ماهوارهای نیز اصابت و تخریب را تأیید کردهاند.
این توالی حملات نشان میدهد که زیرساختهای ابری بهعنوان اهدافی راهبردی در کانون توجه قرار گرفتهاند. انتخاب دیتاسنترها بهعنوان هدف، میتواند اختلال گستردهای در خدمات شرکتها، استارتاپها و نهادهایی ایجاد کند که بهطور کامل به فضای ابری AWS در منطقه خلیج فارس وابسته هستند.
واکنش فوری آمازون؛ تعلیق صورتحساب و اعتبار ۱۵۰ میلیون دلاری
آمازون وبسرویسز بلافاصله پس از وقوع حملات، مجموعهای از اقدامات حمایتی برای مشتریان آسیبدیده را به اجرا گذاشته است. نخستین اقدام، تعلیق صدور صورتحساب برای مشتریان متأثر بوده تا فشار مالی ناشی از اختلال خدمات کاهش یابد.
همزمان، این شرکت ۱۵۰ میلیون دلار اعتبار ابری برای کمک به بازیابی و مهاجرت مشتریان اختصاص داده است. AWS همچنین بهصورت رسمی به تمام کاربران منطقه توصیه کرده است که بار کاری و منابع خود را به مناطق دیگر (Regions) منتقل کنند و در اسرع وقت نسبت به ایجاد نسخههای پشتیبان خارج از محدوده جغرافیایی خاورمیانه اقدام نمایند.
آمازون تأکید کرده است که حمایت از مشتریان در بحرین بهصورت ویژه ادامه خواهد داشت و جزئیات بیشتر و بهروزرسانیهای تکمیلی درباره روند بازیابی و اقدامات جبرانی را در اوایل سال ۲۰۲۷ منتشر خواهد کرد.
زنگ خطر برای امنیت زیرساختهای ابری
کارشناسان امنیت سایبری معتقدند تأیید رسمی آمازون مبنی بر حذف دائمی دادهها، نقطه عطفی در ارزیابی تهدیدات فیزیکی علیه زیرساختهای دیجیتال محسوب میشود. تا پیش از این، تمرکز اصلی بر حملات سایبری، باجافزارها و اختلالات نرمافزاری بود، اما اکنون حملات پهپادی و موشکی نیز بهعنوان تهدیدی مستقیم برای تداوم کسبوکارهای ابری مطرح شدهاند.
این حادثه بار دیگر اهمیت راهبرد پشتیبانگیری جغرافیایی و توزیع چندمنطقهای و حتی چندابری (Multi-Cloud) را برجسته میکند. شرکتهایی که تمام دادههای حیاتی خود را تنها در یک منطقه یا یک کشور نگهداری میکنند، در برابر چنین حوادث فیزیکی آسیبپذیری بالایی خواهند داشت.
همچنین این رویداد میتواند بر سیاستگذاری دولتها و شرکتهای بزرگ برای استقرار دیتاسنترهای حیاتی تأثیر بگذارد؛ از جمله لزوم تقویت پدافند فیزیکی، پراکندگی جغرافیایی بیشتر و تدوین طرحهای تداوم کسبوکار (BCP) متناسب با تهدیدات ترکیبی سایبری-فیزیکی.
با توجه به جایگاه AWS بهعنوان بزرگترین ارائهدهنده خدمات ابری جهان، تبعات این حملات تنها به مشتریان مستقیم در بحرین و امارات محدود نمیماند و میتواند اعتماد عمومی به پایداری فضای ابری در مناطق پرریسک را تحت تأثیر قرار دهد؛ موضوعی که آمازون تلاش میکند با شفافسازی، اختصاص اعتبار و ارائه مسیر مهاجرت، آن را مدیریت کند.
دیدگاهها (0)
هنوز دیدگاهی ثبت نشده است.